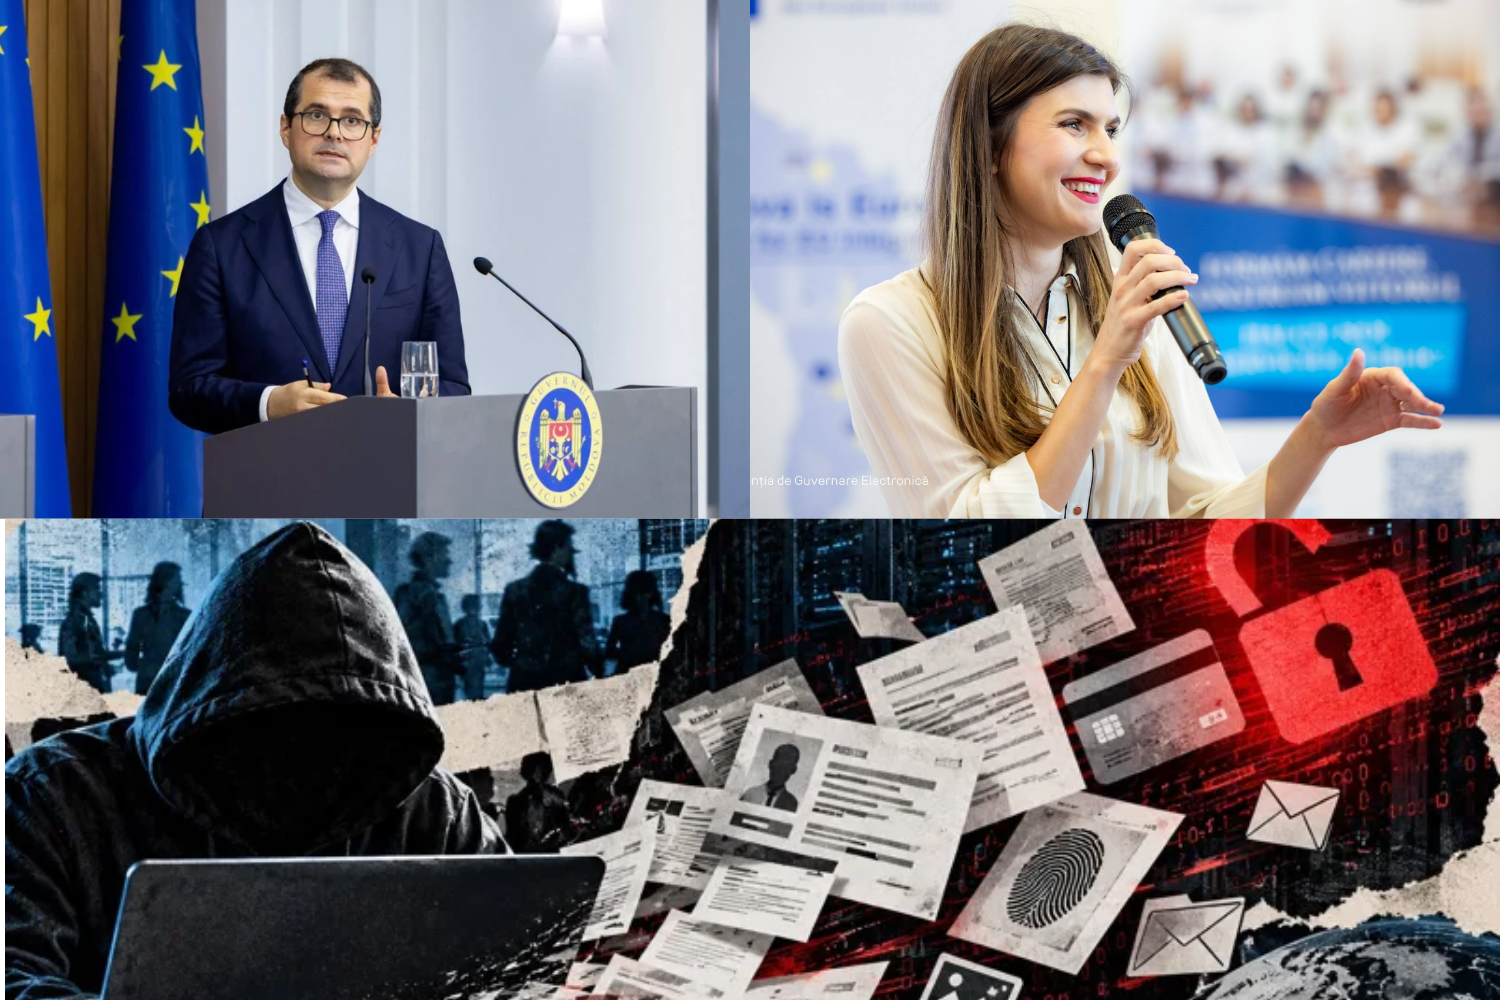
Глава Агентства электронного управления (AGE) Николета Коломеец покидает свой пост. Об этом на заседании правительства 28 октября объявил премьер-министр Василий Тофан. Решение о кадровых перестановках принято на фоне недавней кибератаки, в результате которой были похищены персональные данные 750 тысяч граждан Молдовы.
Временно исполняющим обязанности главы ведомства будет назначен Артем Кочу.
Премьер-министр выразил благодарность Николете Коломеец за вклад в развитие и популяризацию ключевых цифровых сервисов страны, однако подчеркнул, что ведомство должно сместить приоритеты с популяризации госуслуг на обеспечение их безопасности.
«Николета Коломеец покинет свой пост, и временно, в качестве врио, директором AGE будет назначен Артем Кочу. Я благодарен госпоже Коломеец за всё, что она сделала для популяризации электронных услуг. Считаю, что такие сервисы, как EVO или M-Cabinet, — это именно те продукты, которые популяризируют электронные госуслуги. Однако сейчас нам нужно немного сместить приоритеты не столько в сторону популяризации, сколько в сторону их безопасности», — заявил премьер-министр.
Премьер также отметил, что Республика Молдова стала мишенью масштабных и скоординированных кибератак, которые не являются изолированными инцидентами. Тофан добавил, что в связи с этим у компетентных органов есть основания полагать, что за этой кампанией могут стоять иностранные государственные структуры. Специальные службы страны уже ведут расследование.
По словам главы кабмина, под угрозой находятся как персональные данные граждан, так и государственная цифровая инфраструктура, в связи с чем кибербезопасность отныне рассматривается как вопрос национальной безопасности. Он отметил, что с подобными вызовами сталкиваются даже страны с гораздо большими финансовыми и техническими ресурсами, чем Молдова. Премьер заверил, что власти будут максимально прозрачно информировать общество о ходе расследования, выявленных уязвимостях и принимаемых мерах защиты.
Напомним, что в ходе кибератаки на государственные цифровые сервисы злоумышленники могли получить персональные данные, связанные примерно с 750 тысяч IDNP. По данным Агентства электронного управления, с 19 по 23 октября хакеры пытались получить информацию примерно по миллиону идентификационных номеров. Предварительные результаты расследования ведомство представило 27 октября. В Агентстве также сообщили, что большинство затронутых сервисов уже восстановили, а остальные государственные цифровые услуги возобновят работу после повторной проверки эффективности мер безопасности.