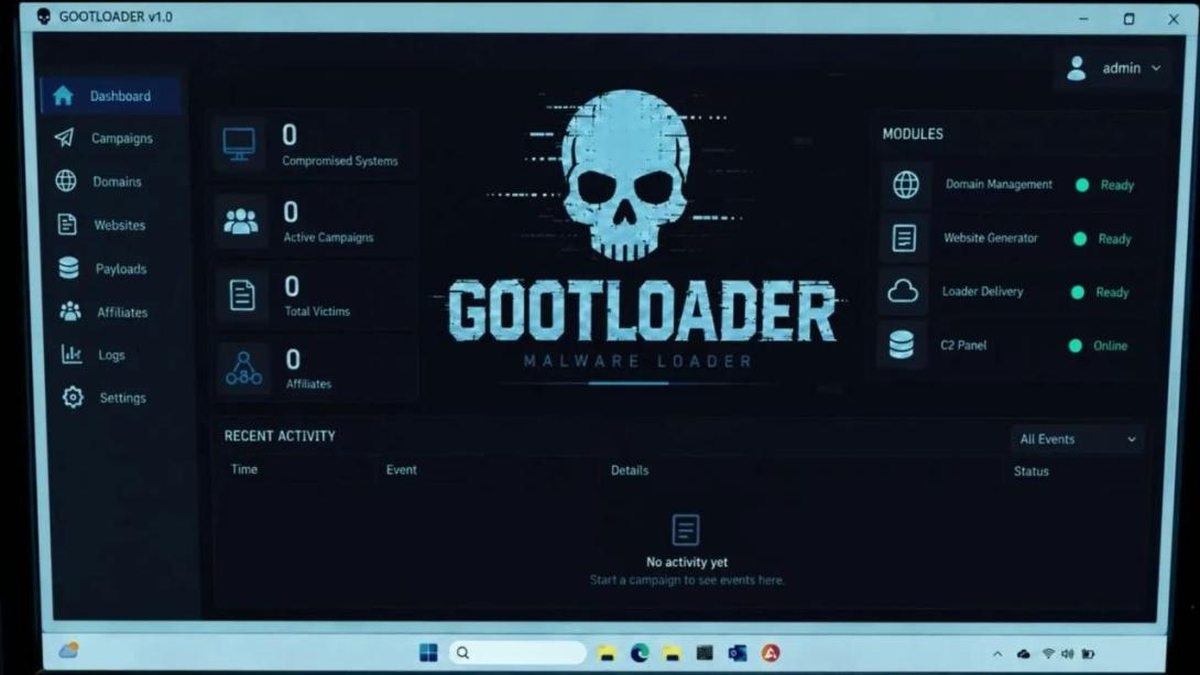
Молдавские правоохранители участвовали в международной операции ENDGAME под координацией Европола. Она была направлена против инфраструктуры трёх вредоносных программ — Gootloader, CastleRAT и StealC. В Молдове обнаружили семь серверов, на которых размещались компоненты преступных сетей.
Доступ к содержимому этих серверов заблокировали. Данные сохранили для дальнейшего расследования с соблюдением требований к целостности цифровых доказательств.
По сообщению полиции, в ходе операции в разных странах изъяли или вывели из работы 235 серверов и 257 доменов. Эту инфраструктуру использовали для кражи данных, атак с программами-вымогателями и предоставления преступникам готовых инструментов для взлома.
У каждой из трёх вредоносных программ была своя задача:
- Gootloader проникал в компьютеры через поддельные юридические документы на взломанных сайтах. После заражения он позволял устанавливать другие вредоносные программы, в том числе вымогатели. В ходе операции нейтрализовали 14 серверов и 218 доменов, а также очистили 681 заражённый сайт.
- CastleRAT давал злоумышленникам удалённый контроль над устройствами: возможность выполнять команды и получать доступ к информации. В рамках этой части операции изъяли 120 серверов и 39 доменов.
- StealC похищал пароли, данные для входа в аккаунты и другую чувствительную информацию. Против него вывели из работы 102 сервера, продолжив действия, начатые в июне 2026 года.
В изъятой инфраструктуре обнаружили более 6 миллионов похищенных учётных данных — имён пользователей и паролей.
Сведения об аккаунтах, скомпрометированных через CastleRAT, планируют добавить в международные сервисы проверки и оповещения, включая Have I Been Pwned. Это позволит пострадавшим узнать, были ли раскрыты их данные.
Операция объединила более 30 государственных и частных партнёров при поддержке Европейского центра по борьбе с киберпреступностью Европола.

